
Blog
ホームページの脆弱性をAIが調査する時代へ。Cloudflare「Zero Wire」が示す、これからのサイト保守
- Web制作全般
重大な脆弱性が公表されたとき、自社のホームページへの影響は誰が調べているでしょうか。WordPressやプラグインを更新していても、その下で動くサーバーのソフトウェアまで確認できているとは限りません。
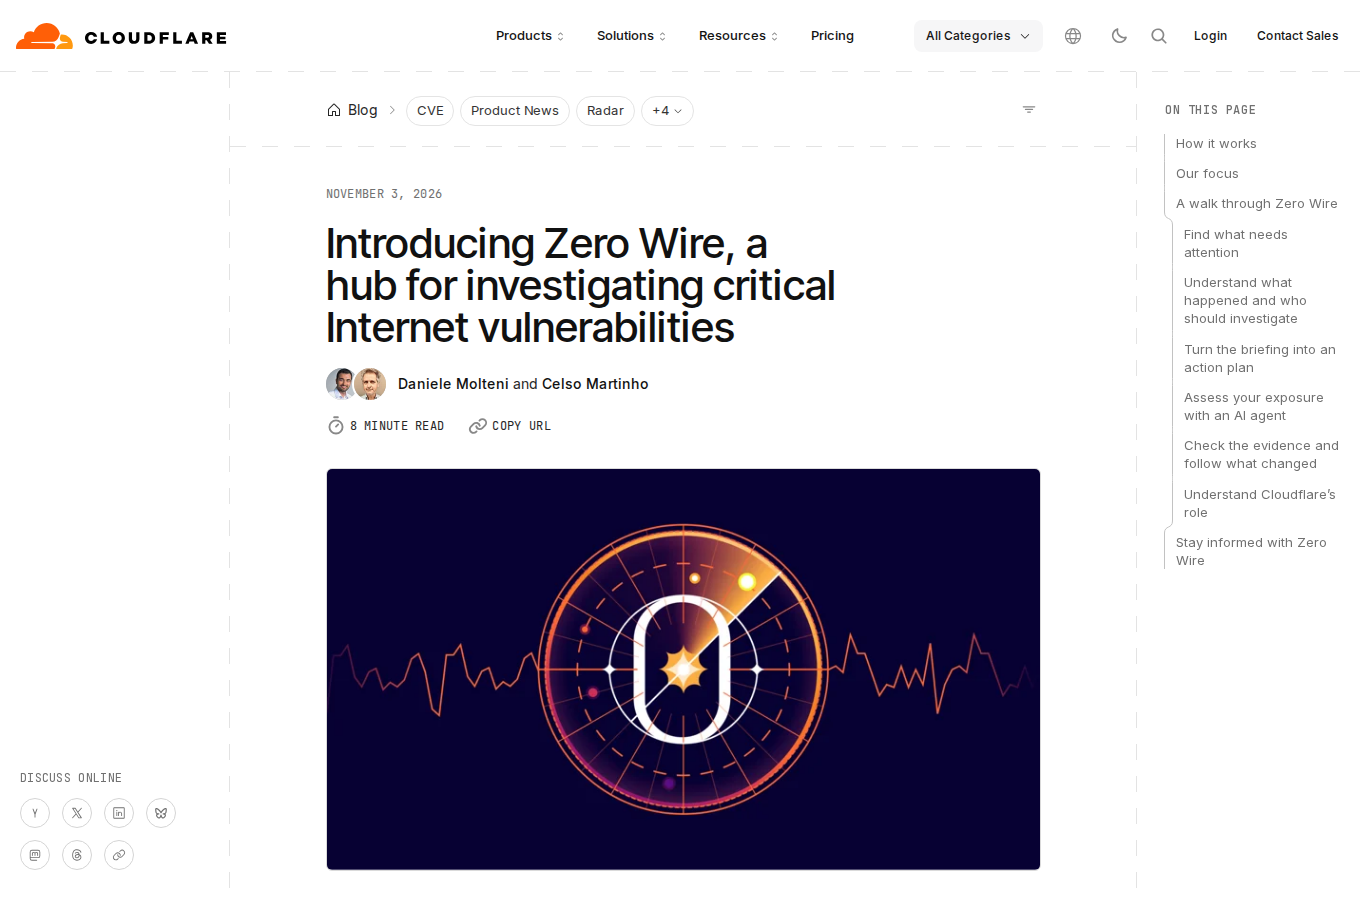
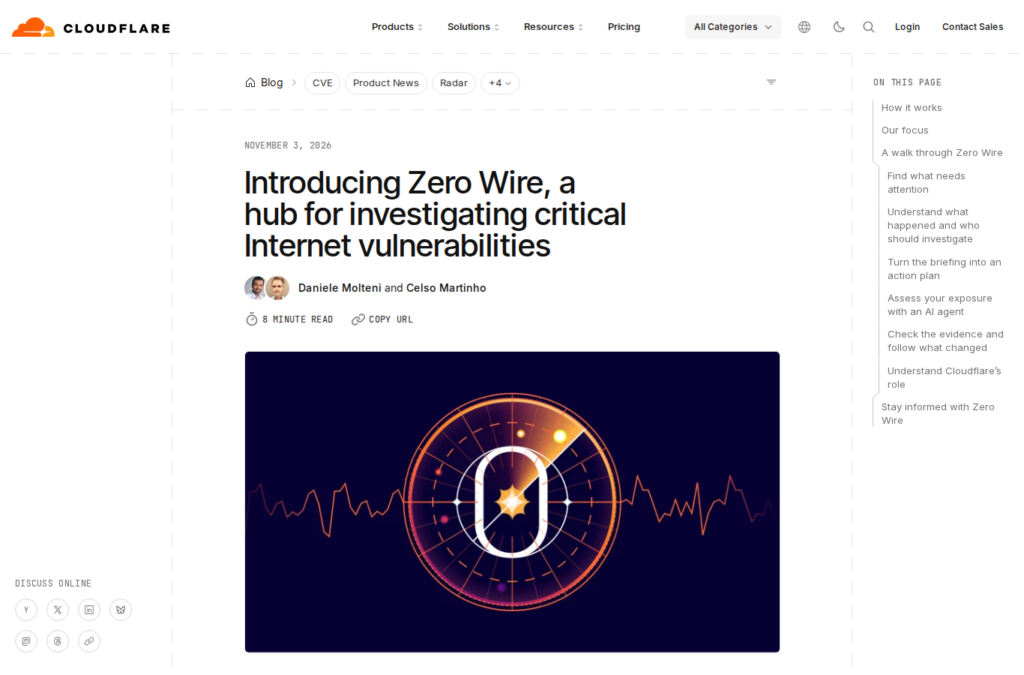
Cloudflareが2026年11月3日に公開した「Zero Wire」には、脆弱性の解説に加え、AIエージェントに影響調査を依頼するための指示文も用意されています。ただし、貼り付けるだけでサイトを自動診断したり、修正したりするサービスではありません。何ができるのか、保守を依頼する側が確認したいことと合わせて紹介します。
Cloudflareの「Zero Wire」とは?
Cloudflareは、Webサイトの配信やセキュリティに関するサービスを提供する企業です。Zero Wireは、インターネットに公開されたソフトウェアの重大な脆弱性や脅威について、問題の概要、影響を調べるべき環境、推奨される対応、根拠資料をまとめた公開情報サービスです。
掲載内容を読むと、どんな問題が起きていて、自社では何を確認すればよいかを整理できます。すべての脆弱性を網羅する一覧でも、個々のサイトの安全性を判定する仕組みでもありません。製品の開発元が出す注意情報と併せて、調査の入口として使うものです。
Cloudflare Zero Wire公式サイト(英語)では、脆弱性の識別番号であるCVEや、技術の名前などから情報を探せます。
「AIに調査させるためのプロンプト」まで用意されている
私が興味を持ったのは、情報を読むだけでなく、自社環境の調査につなげる指示文が用意されていることです。プロンプトとは、AIにしてほしいことや守る条件を伝える指示文です。ここでいうAIエージェントは、許可された情報や道具を使って調査を進めるAIを指します。
たとえば、WordPressを動かすPHPに問題が見つかった場合。PHPは、サーバー上でWordPressのプログラムを実行するソフトウェアです。WordPressやプラグインの更新だけでは、PHP自体の問題が修正されないことがあります。使っているPHPの版と、サーバー会社による修正の適用状況を確認する必要があります。
Zero Wireの調査用プロンプトは、稼働中のソフトウェア、開発元の修正情報、外部から接続できる範囲、リスクを抑える設定などを、読み取りで調べるよう求めます。確認できた根拠、分からないこと、次の対応も分けて整理する考え方です。
実際に公開されているLinuxの脆弱性向けプロンプトでも、許可された範囲での読み取りに限定し、攻撃用の通信、負荷試験、ファイアウォール変更、再起動を行わないよう明記されています。これはその脆弱性に合わせた指示であり、別の問題に使う際は対象と条件を確認します。
もちろん、AIに指示文を渡すだけでサーバーの中が見えるわけではありません。調査に必要な情報と、適切なアクセス権限が必要です。契約先のサーバー内部を見られない場合は、事業者への確認が残ります。
もし、AIが影響調査を支援してくれたら?
ここからは、Zero Wireを使って考えられる仕組みの例です。Zero Wire単体の提供機能や、弊社で提供済みのサービスを説明するものではありません。
- 公開された脆弱性情報を取得する。
- 管理しているサイトのソフトウェア情報と照合し、確認が必要そうなサイトを選ぶ。
- AIに、許可された範囲でバージョンや修正状況を調べてもらう。
- 根拠と未確認事項をまとめ、担当者へ知らせる。
たとえば、報告は次のようになります。以下は実際の診断結果ではなく、想定例です。
サイトに関係する脆弱性情報が公開されました。対象ソフトウェアの使用と現在のバージョンは確認できましたが、修正の適用状況は未確認です。サーバー会社に確認する項目と、開発元が案内する対応を報告します。
情報源とサイトの構成情報、調査権限、通知の仕組みを適切につなげれば、こうした初期調査を効率化できる可能性があります。「未確認」を残すことも報告の役割です。調べられなかった環境を、問題なしに置き換えてはいけません。
AIの調査は、安全の保証や自動修正ではない
ソフトウェアの版が分かっても、設定や使い方によって影響は変わります。AIが出した結論だけで更新や設定変更を進めず、調査の根拠と対象範囲を担当者が確認する工程が必要です。
また、脆弱性情報の確認だけでは、既に改ざんされていないか、不正アクセスがなかったか、バックアップから戻せるかまでは分かりません。それぞれ別の点検や対策が必要です。WAFという不審なWeb通信を防ぐ仕組みも、対象となる通信への補助的な対策であり、問題のあるソフトウェアを修正する代わりにはなりません。
AIで調査を効率化しても、何を確認し、誰が対処を判断するかという責任は残ります。
保守会社に確認したい四つのこと
「更新しています」という説明を受けたら、次の点も契約や作業報告で確かめてみてください。
- WordPressだけでなく、PHPなどサーバー側の問題も誰が確認するのか。
- 新しい脆弱性情報を、自社サイトの構成と照合しているか。
- 調べられない環境や対象外の作業を、未確認として報告してもらえるか。
- 問題が疑われたとき、誰がサーバー会社への確認、更新、再確認を担当するのか。
すべての保守会社が同じ範囲を担う必要はありません。大切なのは、契約に含まれることと、別途依頼が必要なことが分かることです。
ホームページが正常に表示されていることと、安全に運用されていることは同じではありません。「定期的に更新すること」に加え、「新しいリスクが自社に関係するか調べること」も含めて保守を考える。Zero Wireは、そのきっかけになるサービスだと思います。
バックアップの備えについては、保存先・権限・復元確認を考える記事でも説明しています。現在の保守範囲や確認の担当が分からない場合は、サイトURLと契約内容を分かる範囲で整理し、既存サイトの問題についてウェブモへご相談ください。
参考資料
- Cloudflare公式ブログ:Zero Wireの公開と調査プロンプトの説明(英語)。2026年11月3日公開。
- Cloudflare公式更新情報:Zero Wire(英語)。公開日と掲載内容について。
- Zero Wireの掲載例:Linuxの脆弱性とAI調査用プロンプト(英語)。許可範囲での読み取り調査と、実行しない操作の具体例。
情報確認日:2026年11月10日。
RELATED
RELATED POST
関連記事
Blog
blog
ブログ
ホームページの脆弱性をAIが調査する時代へ。Cloudflare「Zero Wire」が示す、これからのサイト保守
CloudflareのZero Wireは何を調べるためのサービスか。AI向け調査プロンプトの仕組みと読み取り範囲、できないこと、ホームページ保守会社に確認したい点を解説します。
- Web制作全般
プライバシーマークも、大企業という看板も、安全の証明にはならない。本当に必要なセキュリティ対策とは?
認証や大企業の看板だけでは、安全性は判断できません。GMO、JIPDECなどの公表事例と筆者の経験から、実態把握・問題発見・意思決定・改善の検証という四つの対策を考えます。
- Web制作全般
AI時代のホームページ保守、そのバックアップは安全ですか?
そのホームページ保守は、バックアップの安全性まで確認していますか。公開ディレクトリへの保存、ファイル名だけに頼る保護、同じサーバーでの保管を見直し、アクセス制限や復元確認まで考えます。
- Web制作全般