Blog
Blog
ブログ
問い合わせフォームからWordPressに侵入?対象確認と、不正プログラムを取り除くまで
- Web制作全般
問い合わせフォームに、画像や資料を添付できる欄はありませんか。便利な機能ですが、WordPressの一部のフォームで、この添付欄を入口にした攻撃が報告されています。
最初に見るのは、使っているプラグインと更新状況です。ただ、不正なプログラムがすでに置かれていた場合は、更新だけでは片づきません。入口を塞ぐ作業と、中に残ったものを取り除く作業を分けて考えましょう。
今回はWordPressの有料ページ制作プラグイン「Elementor Pro」を狙った攻撃を例に、担当者が調べることと、保守担当者に依頼する作業を整理します。WordPress利用者全員が、この攻撃の対象というわけではありません。
情報確認日:2026年9月9日。攻撃状況の報告は9月2日、修正版の公開は8月19日です。
最初に確認したいのは「Proのバージョン」と「添付欄」
Elementorは、ページの見た目を編集するためのWordPressプラグインです。今回の報告は、その有料版Elementor Proにあるフォーム機能の問題です。識別番号はCVE-2026-32475。これは脆弱性を区別する番号で、制作会社へ確認を依頼するときにも使えます。
| 確認すること | 今回の報告に該当する条件 |
|---|---|
| 使用製品 | Elementor Proを使用している |
| バージョン | 現在4.2.1以前を使用している |
| フォームの公開状況 | ProのFormウィジェットを使ったページを公開している |
| 添付欄の設定 | 必須ではないファイル添付欄がある |
すでに更新済みでも、旧版でこの条件に当たるフォームを公開していた場合は、過去に侵入されていないかの確認が別に必要です。
WordPress管理画面の「プラグイン」一覧で、Elementor Proの行を確認してください。無料版Elementorの番号だけを見て判断しないようにしましょう。フォームの設定を触れない場合は、ページのURLとこの表を制作会社へ渡せば確認を頼めます。
攻撃を調査したWordfenceは、上記の公開フォーム条件を報告しています。Proを使っていない、または条件に該当するフォームがないサイトを、この事案だけで危険と決めつける必要はありません。ただし、別の脆弱性まで否定できるわけではありません。Wordfenceの攻撃調査
この脆弱性の修正はPro 4.2.2です。提供元の更新履歴には、その後のPro 4.2.3も掲載されています。4.2.2を「現在の最新版」と思い込まず、契約中の正規配布元で現行版と互換性を確認して更新しましょう。無料版とProの履歴は同じページ内でも別になっています。Elementor公式更新履歴
添付ファイルから、なぜサイトに侵入できるのか
本来、添付欄は許可した種類のファイルだけを受け取る必要があります。ところが今回の不具合では、複数ファイルを受け取る際の検査が途中で終わり、後続のファイルを十分に確認しない経路がありました。
攻撃者はこの不備を利用して、画像や資料ではなく、PHPプログラムのファイルを置こうとします。PHPはWordPress本体にも使われる言語です。
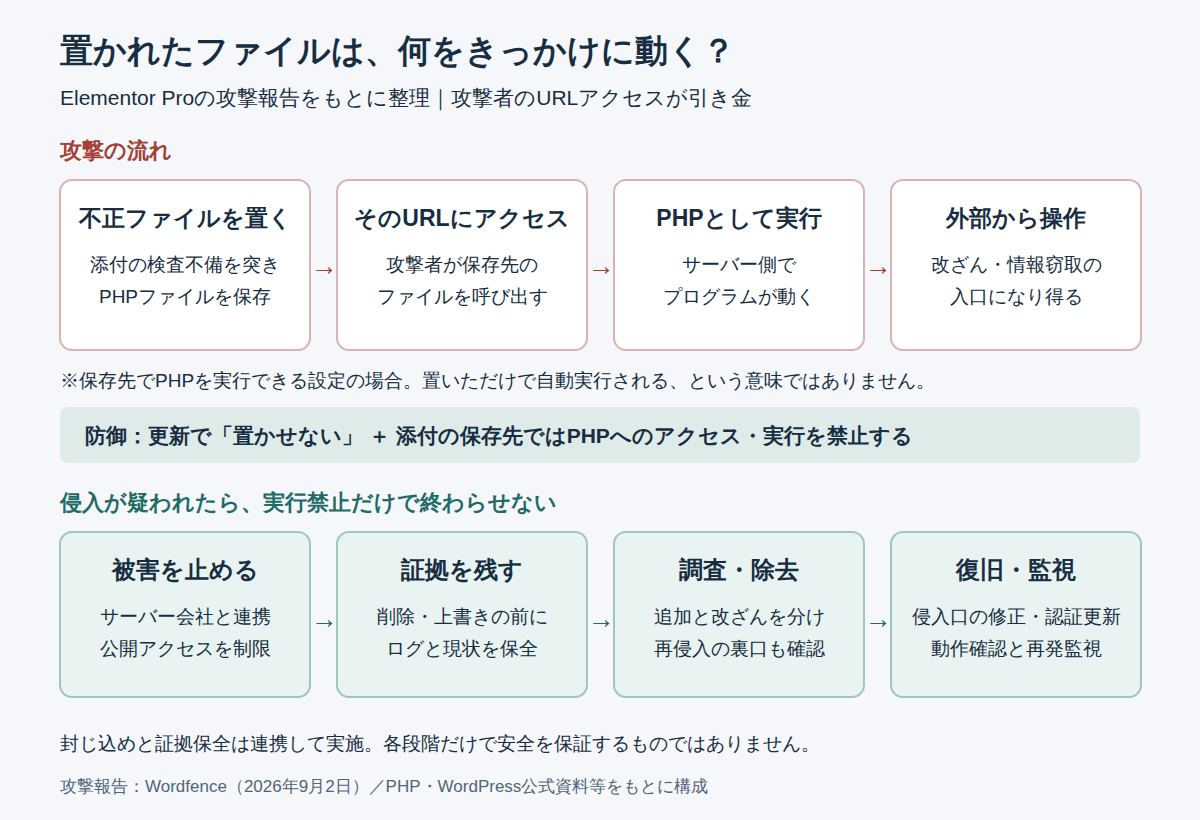
ただし、今回の攻撃では、ファイルを置いただけで勝手に動くわけではありません。次に攻撃者が、置いたファイルのURLへアクセスします。その保存場所でPHPを実行できる設定になっていると、サーバーはアクセスされたファイルをプログラムとして読み込み、そこに書かれた処理を実行します。
この設定では、画像へのアクセスなら画像を返しますが、PHPへのアクセスでは、サーバー側でプログラムを動かして結果を返す仕組みです。今回の問題は、その実行対象に攻撃者のファイルまで入り込めてしまうこと。管理者がファイルを開いたり、実行ボタンを押したりする必要はありません。PHP公式の仕組みの説明
Wordfenceの報告でも、置いたPHPファイルへ攻撃者が直接アクセスして実行する流れが示されています。これが外部からの操作窓口になると、改ざんや情報の持ち出しにつながり得ます。こうした操作用プログラムを「ウェブシェル」と呼びます。
つまり、ログインのパスワードを破らなくても成立する攻撃です。二段階認証は必要な対策ですが、今回の添付処理の不備を修正する代わりにはなりません。
「置かせない」と「置かれても実行させない」を分けて対策する
更新で添付ファイルの検査不備を直すのが「置かせない」対策です。それに加えて、画像や資料を保存する場所ではPHPへのアクセスを拒否し、プログラムとして実行させない設定が防御になります。添付を保管するだけの場所なら、そこでPHPを動かす必要はないからです。
設定方法はサーバーによって異なります。保守担当者やサーバー会社には、「添付ファイルの保存先でPHPが実行されないか。アクセスを拒否する設定は有効か」と確認してください。PHPの処理を外して中身をそのまま配信する設定ではなく、アクセス拒否まで確認します。Wordfenceの報告にも、アップロード先でのコード実行を禁止する防御が説明されています。どちらの対策も、すでに置かれた不正プログラムの除去を済ませたことにはなりません。
対象だったら、まず更新。侵入の確認は別に行う
まずバックアップと復元方法を確認し、Proを修正済みの現行版へ更新します。これは今後の侵入を防ぐ作業であり、過去の侵入がなかったと証明する作業ではありません。
「更新すると表示が崩れそうで、すぐには触れない」という場合もあると思います。その間の対応としては、保守担当者と相談し、影響する機能へのアクセスをサーバー側で止める方法などが考えられます。プラグイン停止は他のページ表示にも影響し得るため、代わりの問い合わせ窓口も用意しましょう。添付欄を見た目だけ隠す、ページのリンクだけ外す、といった変更では、攻撃を防げたかどうか分かりません。
更新後は、正常な添付ファイルでの送信、通知メールの到着、スマートフォン表示を確認しましょう。ECサイトなら、商品表示・カート・決済も一緒に確認しておくと安心です。更新できたのに問い合わせが届かなくなった、では困りますよね。
不審なファイルがあったら、消す前に被害を止めて記録する
Wordfenceは、フォーム添付ファイルの保存先である /wp-content/uploads/elementor/forms/ にPHPファイルがあることを、この攻撃による侵入を疑う強い兆候として挙げています。保守担当者へ確認を依頼してください。見つけたファイルのURLをブラウザーで開くと、プログラムを実行してしまうおそれがあります。確認は実行せずに行います。
この場所に何もない、スキャンで検出されない、画面が正常に見える。それだけで侵入なしとは判定できません。逆に、WordPress内にあるPHPファイルをすべて悪いものと考えて削除するのも誤りです。
侵入が疑われる場合は、サーバー会社と保守担当者へ連絡し、公開アクセスの制限などで被害の拡大を止めます。同時に、発見日時・症状・直前の変更を記録し、削除や上書きの前に、ログ、ファイル、データベースのコピーを保全します。データベースは記事や設定、会員・注文情報などを保存する場所です。
保全用コピーは「感染が疑われる調査用」と区別し、公開領域の外でアクセスを制限して保存します。復旧用の正常なバックアップとは混ぜません。WordPress公式も、クリーニング前に現状のコピーを残すよう案内しています。WordPress公式の侵害後対応
では、不正なプログラムはどう取り除く?
ここからは保守担当者や調査担当者に依頼する作業です。何を消し、何を残すかの判断を誤ると、サイトや注文データまで失いかねません。作業前のコピーを残し、変更した内容を記録しながら進めます。
1.攻撃者が追加したファイルは、確認してから隔離・除去する
スキャン結果を手がかりに、正規配布ファイルとの差分、ファイルの内容、アクセス記録を照合します。Wordfenceなどには正規ファイルとの差分確認機能がありますが、検出結果を見て一括削除するのではなく、対象ごとに判定します。有料製品や独自開発部分は、提供元の正規パッケージや管理しているソースとの照合が必要です。
不正と確認した追加ファイルは、証拠を確保したうえで、Webから実行できない場所へ隔離し、本番の配置先から除去します。同じ公開フォルダー内で名前を変えるだけを隔離とは考えません。判断がつかないファイルは、そのまま実行せず調査担当者に渡しましょう。
2.正規ファイルの改ざんは、安全な配布物から戻す
WordPress本体、テーマ、プラグインに悪意ある処理が埋め込まれている場合、知らないコードだけを手探りで消すより、正規の配布物との比較を基に入れ替える方法を検討します。上書きインストールだけでは、攻撃者が追加した余分なファイルが残る場合があります。入れ替え後も、想定外のファイルが残っていないか確認が必要です。
独自改修したテーマ、設定ファイル、商品画像などは、一括で置き換えると必要なものまで失うおそれがあります。元の制作データや改修履歴を使い、守るべきデータと交換できるプログラムを分けます。正規ファイルとの比較・修復の考え方は、Wordfenceのクリーニング解説も参考になります。
3.データベースと不正アカウントも確認する
ファイルだけでなく、作成した覚えのない管理者、記事や設定への不正な書き込み、再侵入用の仕掛けがないかを調べます。バックアップや変更履歴と比較し、業務担当者にも正規の変更か確認してから修正します。独自コードに見慣れない文字列があるというだけで削除してはいけません。
影響範囲が分からず、安全な状態との比較もできない場合は、今ある環境を部分修正する方法にこだわらず、調査担当者と正常な環境への再構築を検討しましょう。ECの注文データを過去へ丸ごと戻すと、バックアップ取得後の注文が失われます。復元時点との差分をどう引き継ぐか、決済・出荷記録との照合も含めて先に決める必要があります。
正常だった時点へ戻しても、古いままのプラグインでは同じ入口から侵入されかねません。修正済みの版に更新してから公開を再開します。
消したはずのファイルが、また出てきたら
バックドアとは、攻撃者が再び入るために残した裏口です。除去したファイルが再作成されるなら、別の裏口や侵入経路が残っている可能性があります。同じファイルを何度も削除して済ませず、調査範囲を見直します。
WordPressだけでなく、サーバー管理やファイル転送など、関係するパスワード・接続情報も変更します。発見時に変更済みでも、不正プログラムを除去した後に再変更しましょう。既存のログイン状態も失効させ、不要な権限を見直します。接続情報を変えると外部連携も止まり得るため、担当者が影響を確認しながら進めます。正規ソフトの更新、権限の制限、ログによる確認は、WordPress公式のセキュリティ強化方針にも沿うものです。
公開を再開する前には、作業した人と運営担当者で、ここまで確認しておきましょう。
- 侵入口を修正し、保全した証拠と実施作業の記録が残っている
- 不正ファイル・不正アカウント・改ざん箇所を調べ、残る不明点を把握している
- 再スキャンだけでなく、ファイルの再出現や不審な通信を監視する担当者を決めた
- フォーム送信、通知メール、スマートフォン表示が正常に動く
- ECでは注文・決済・出荷記録を照合し、二重処理やデータ欠落がないか確認した
これは安全を保証する判定表ではありません。漏えいが疑われる場合には、サイト復旧とは別に影響範囲の調査と、必要な報告・利用者対応の判断も進めます。
制作会社へ相談するときは、復旧の範囲をそろえる
「ウイルスを消してください」だけでは、作業の範囲が曖昧になります。相談時は、サイトURL、症状、発見日時、製品とバージョン、直前の変更、バックアップ・ログの有無をまとめましょう。パスワードや感染ファイルそのものを、最初の問い合わせに添付する必要はありません。
そして、除去だけの依頼なのか、侵入経路の調査・復旧・再発監視まで必要なのかを確認します。漏えい調査など専門対応が必要な部分もあるので、対応範囲と別途依頼が必要な作業を最初に分けておくのがおすすめです。
まず今日できることは、Proの更新状況と該当フォームの有無を確認し、分からない部分を保守担当者に渡すことです。不審なものが見つかった場合は、慌てて消さず、被害拡大の防止と記録から進めましょう。
現在の保守体制やサイト改修について相談先を探している場合は、ウェブモの既存サイトの問題について相談する窓口をご利用ください。ご相談時に、必要な作業と対応範囲を確認しましょう。

Blog
blog
ブログ
メールを読ませただけなのに、AIが別の指示に従うのはなぜ?
メール本文に紛れた指示で、AIの要約や返信が変わるのはなぜか。返品問い合わせの仮想例を使い、読むだけのAIと送信・注文変更まで任せるAIの違い、実行前に確認する場所を説明します。
- AI・システム開発
「AI検索対策」にお金を払う前に、何を確かめればいい?
AI検索対策の見積もり、何に費用を払うべきか迷っていませんか。Google公式情報をもとに、llms.txtや構造化データの説明、成果の測り方、契約前に聞きたい五つの質問を整理します。
- Web制作全般
毎朝の調べ物、AIに任せられる?Agent iで始める情報収集の自動化
毎朝、同じテーマを検索していませんか。LINEヤフーが9月11日に発表したAgent iのタスク機能をもとに、登録するキーワードの考え方、試す手順、通知が届いた後に確認することを説明します。
- AI・システム開発